安全研究人员早在几个月前——其中一个案例甚至是一年多前——就警告过制冷控制器的可利用漏洞,而网络攻击真的打垮了法国数百家超市。
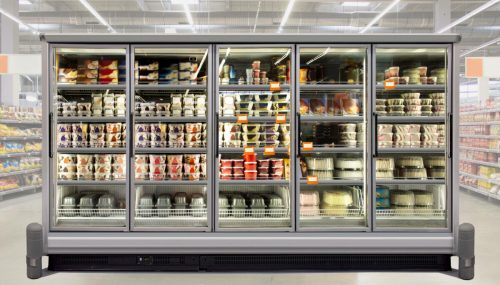
上周日深夜,不明犯罪分子入侵了数千台控制器,把温度一路调高到 122°F(50°C),导致近 700 家超市的食品变质,还引发了火灾。法国国家网络安全局 ANSSI 周一警告称,涉及丹佛斯(Danfoss)制冷控制器的大范围入侵正在发生;一天后又把 Copeland 及其 Dixell 品牌受影响系统列入其中。被入侵的设备都暴露在互联网上,许多据说已不再接收软件或安全更新,另一些运行着过时的固件。
Copeland 给 The Register 发来声明:我们承认停产的老一代控制器存在漏洞,保护客户运营一直是我们的首要任务;我们正在与受影响的客户合作降低风险,并将继续通过受支持的产品、当前软件和业界推荐实践帮助客户加强网络安全。
工业控制系统(OT)安全公司 Claroty 的 Team82 在 8 月就对这些有问题的设备拉响了警报,警告黑客可以冻结控制器、解冻食品。当时研究人员公布了数十个漏洞的细节,包括身份验证绕过和操作系统命令执行缺陷,影响丹佛斯 AK-SM 800A 和 Copeland XWEB 控制器。更早之前,美国 CISA 也发布过这两个品牌控制器的安全公告:2 月,CISA 称 Copeland XWEB 和 XWEB Pro 的近两打 CVE 可被利用来绕过认证、造成拒绝服务、内存损坏并执行任意代码;2025 年 5 月发布、8 月更新的公告也警告了丹佛斯 AK-SM 8xxA 系列的问题。
网络保险商 Coalition 的首席核保官 Tiago Henriques 对 The Register 说:这起事件特别引人注目的是时间线。法国超市攻击发生在 Team82 发布研究两个月后,丹佛斯也发布了固件更新(R4.3.1)来缓解漏洞;然而尽管有补丁,Coalition 的扫描发现对这些威胁的严重暴露一直持续到秋季。9 月 7 日到 10 月 6 日间,Coalition 的传感器识别出 1506 个仍公开暴露丹佛斯 StoreView 网页管理面板的独立 IP,其中 820 个(54%)关联法国网络。扫描还数出至少 2624 台上述品牌的制冷控制器登录页对互联网开放:1506 台丹佛斯 StoreView 和 1119 台 XWEB。
需要说明的是:这不代表所有这些控制器都存在漏洞,只是它们暴露在开放互联网上。即使在被攻击之后——截至周四——仍有 618 台丹佛斯设备连在互联网上:206 台在法国网络,50 台在美国,2 台在英国。一台未打补丁的设备,就是网络世界通向现实世界的一扇门。
 苏公网安备32021302001419号