OpenClaw 的创造者、OpenAI 技术团队成员 Peter Steinberger 估计,自己上个月跑 AI 工作负载烧掉了约 1000 万美元的 token。不过别为他心疼——这些钱全出自投资者的口袋。
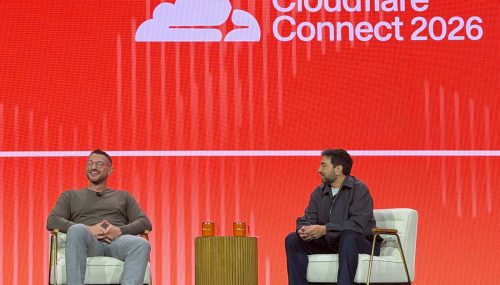
他周三在旧金山 Cloudflare Connect 2026 大会上与 Cloudflare CTO Dane Knecht 的对话中承认了这一点。Knecht 此前就观察到,Steinberger 承认自己拥有几乎无限的 token 预算,而在座的人并非人人如此。面对观众席传来的明显惊呼,Steinberger 补充说:人们不一定理解的是,并非所有这些都有用。这句话反而让议论声更大了——也许这不是他想要的效果。与此同时,据报道,他的雇主 OpenAI 正试图在竞争对手 Anthropic 的预期 IPO 之前加速融资。
Steinberger 随后对理想工作方式的畅想,没有回应 Knecht 对财务限制的承认。他说:我觉得很多人面临的主要挑战是,我们的基础设施结构还没真正跟上。比如为什么这还在用我的电脑?难道不都应该在云端吗?且不论依赖云端 AI 的隐私和合规影响,成本对任何一个没在烧风投基金的人来说都是现实考量——云端托管的代理可能很贵。难道不应该都在本地跑吗?
谈到 OpenClaw 项目,以及许多开源维护者因厌倦 AI 垃圾而放弃接受 PR,Knecht 问 Steinberger:我们正在走向开源之死,还是 AI 的黄金时代?Steinberger 认为 PR 的处理方式需要改变,因为人们没有解释他们是如何得出所提议代码改动的。他说:如果我能看到你的思路、你是怎么从 A 走到 B 的,我对输出的信任就比你把成品直接扔过墙要高得多。
Knecht 还问 Steinberger,几年后在座的人是否都会运行几百个 AI 代理。Steinberger 对此表示怀疑。他说:我觉得每个人都会拥有某种智能,它整天运行、思考、提供帮助,甚至预测未来什么能帮到你——所以与其去问问题,也许你已经得到了答案。在环节尾声,Knecht 提出信任问题:如何知道该给代理哪些数据?Steinberger 承认这很难回答:部分取决于你对底层模型本身的信任程度,因为模型的大量行为并不受外壳——包裹模型的代码——控制。他说:我早期在 OpenClaw 里内置的许多决策,现在都可以改变了,因为模型已经好太多了。
即便提示注入等风险已通过工程努力降低,Steinberger 说:你可能还是不想给代理全部权限。他建议用代理来给代理授权:你想有另一个代理来决定给不给权限,然后这个代理还得和另一个代理协商。很多时候代理会说:哦对,也许我不该这么做,或者有更简单的方法能留在护栏内。这两套系统结合起来,大大提升了他的信任度,让他放心让代理放手去干。
 苏公网安备32021302001419号